Une analyse des risques efficace et complète
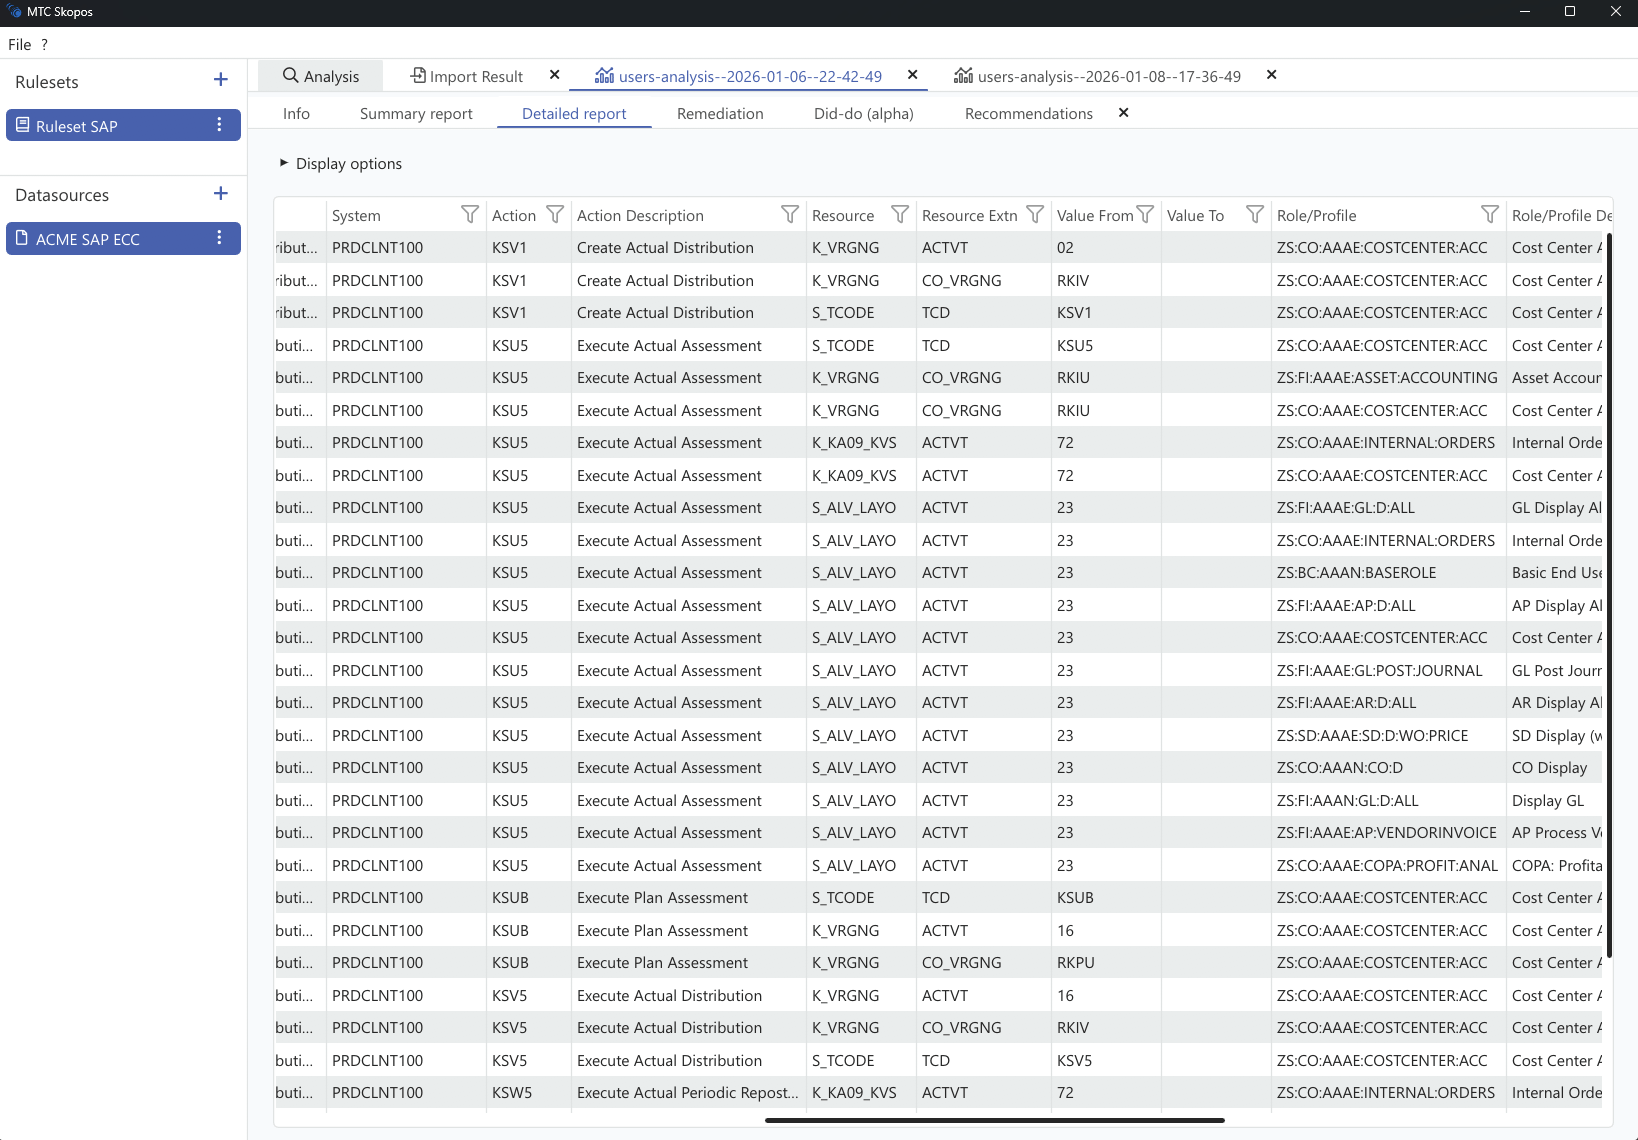
Détectez et corrigez les risques de Séparation des Tâches et d'accès critiques sur SAP et vos autres ERP. Les règles d'accès modèles comptent plus de 1 150 contrôles, et vous pouvez lire et modifier chacun d'eux.
Détection des conflits de Séparation des Tâches
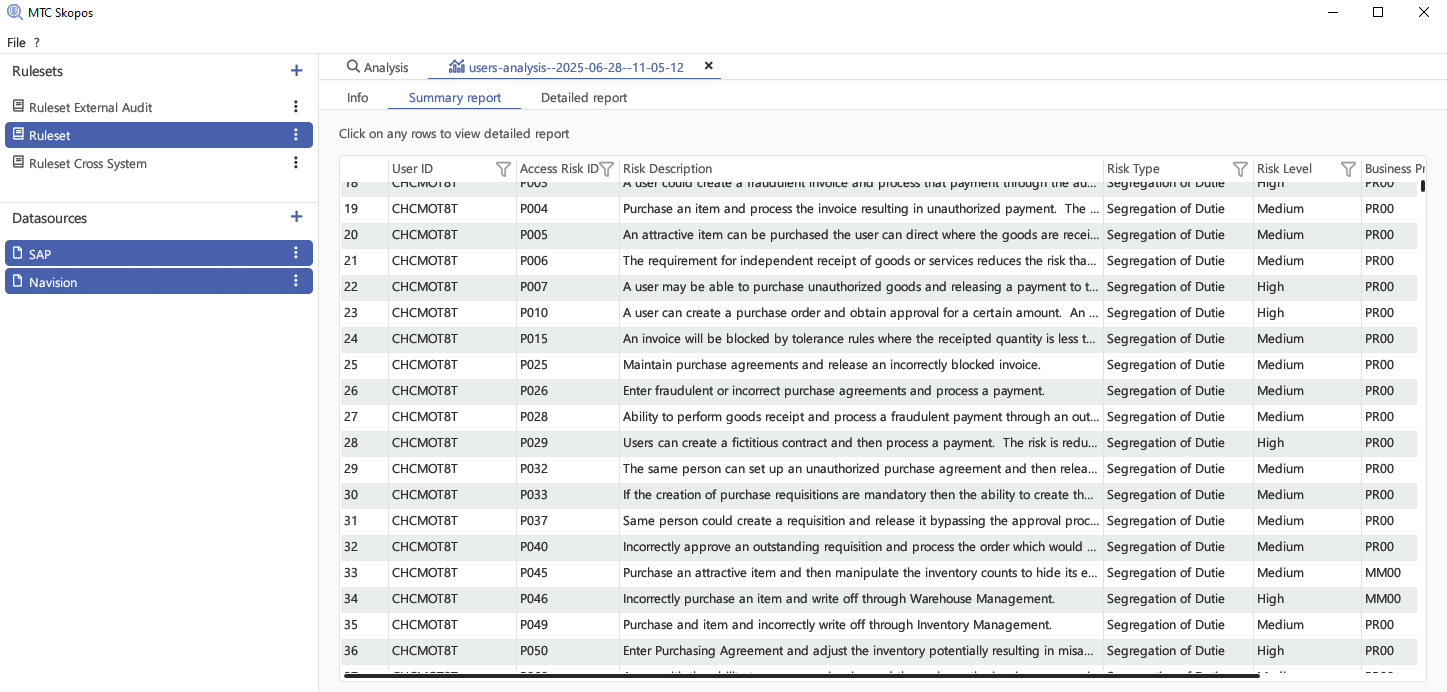
MTC Skopos détecte les conflits SoD dans SAP et tout ERP, et applique le périmètre organisationnel avant d'en remonter un : un utilisateur qui crée des fournisseurs dans la société 1000 et les paie dans la 2000 n'est pas signalé. Les rôles dérivés et les dates de validité sont aussi résolus, donc une affectation expirée ou une dérivation hors périmètre ne devient jamais un constat. Vous passez moins de temps à écarter des faux positifs, et les constats restants sont de vrais problèmes. Pourquoi la profondeur d'analyse change le résultat
Règles d'accès modèles incluses
MTC Skopos est livré avec 350+ risques SoD, 700+ contrôles d'accès critiques et 100+ contrôles de qualité des autorisations (valeurs organisationnelles, activités de maintenance dans les rôles d'affichage). Soit 1 150+ contrôles dès la première analyse.
Ce sont des règles modèles : revoyez-les et ajustez-les à vos processus avant de vous fier aux résultats. Elles se convertissent aussi au format SAP GRC, donc si vous passez à GRC plus tard, vos règles d'accès vous suivent. Maintenance des règles d'accès
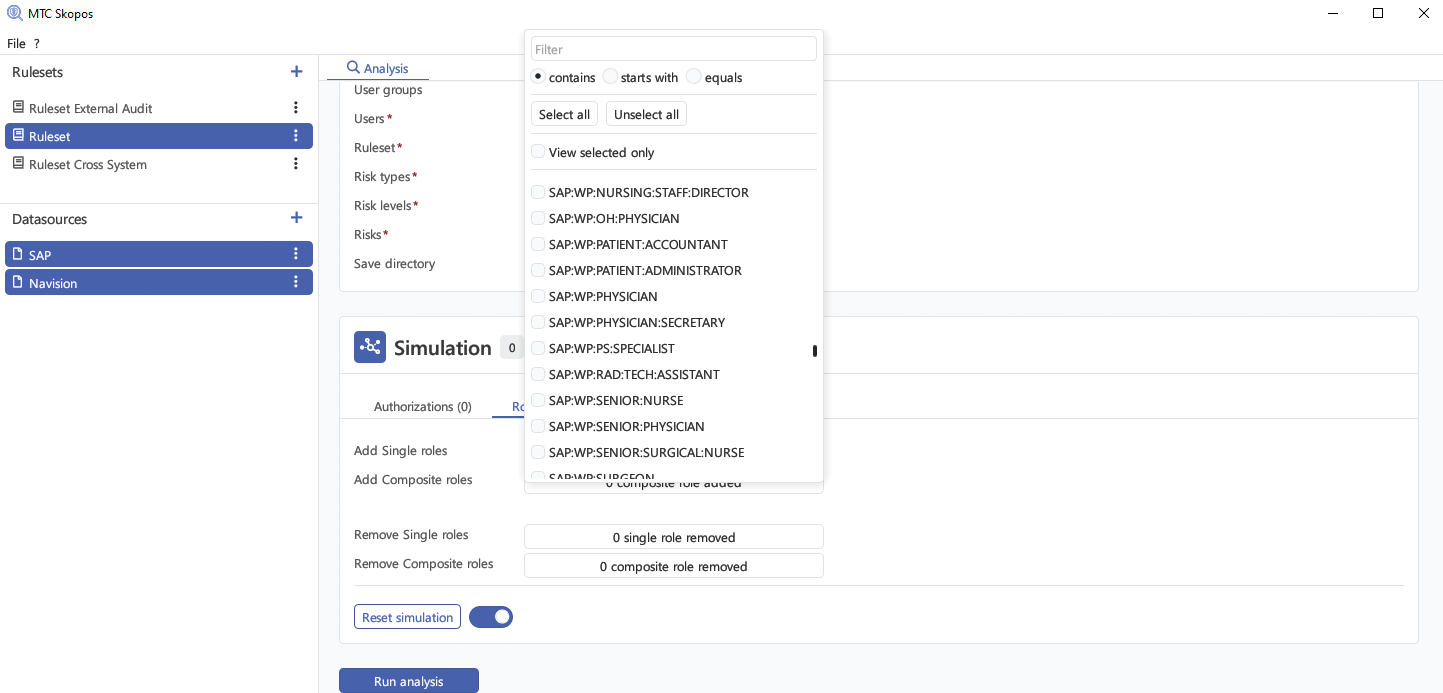
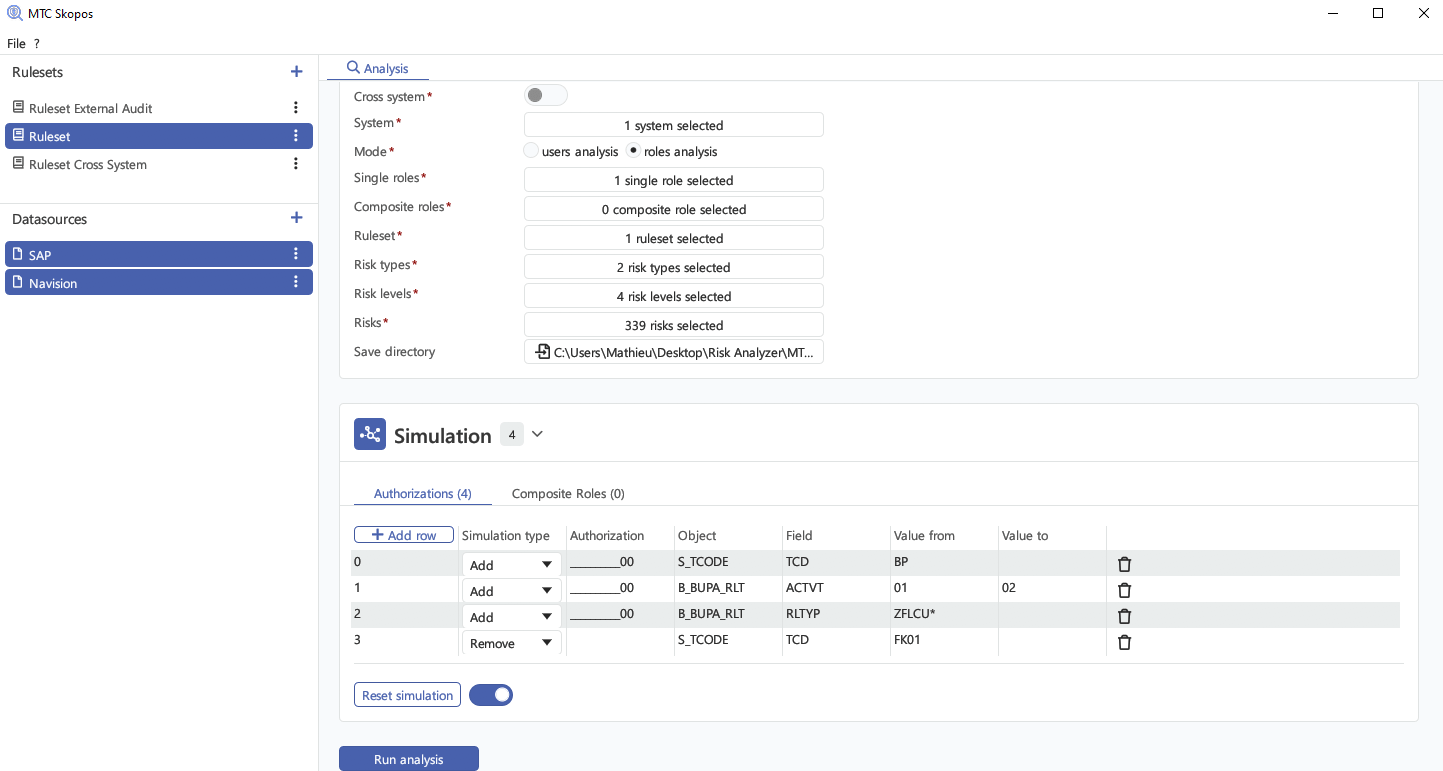
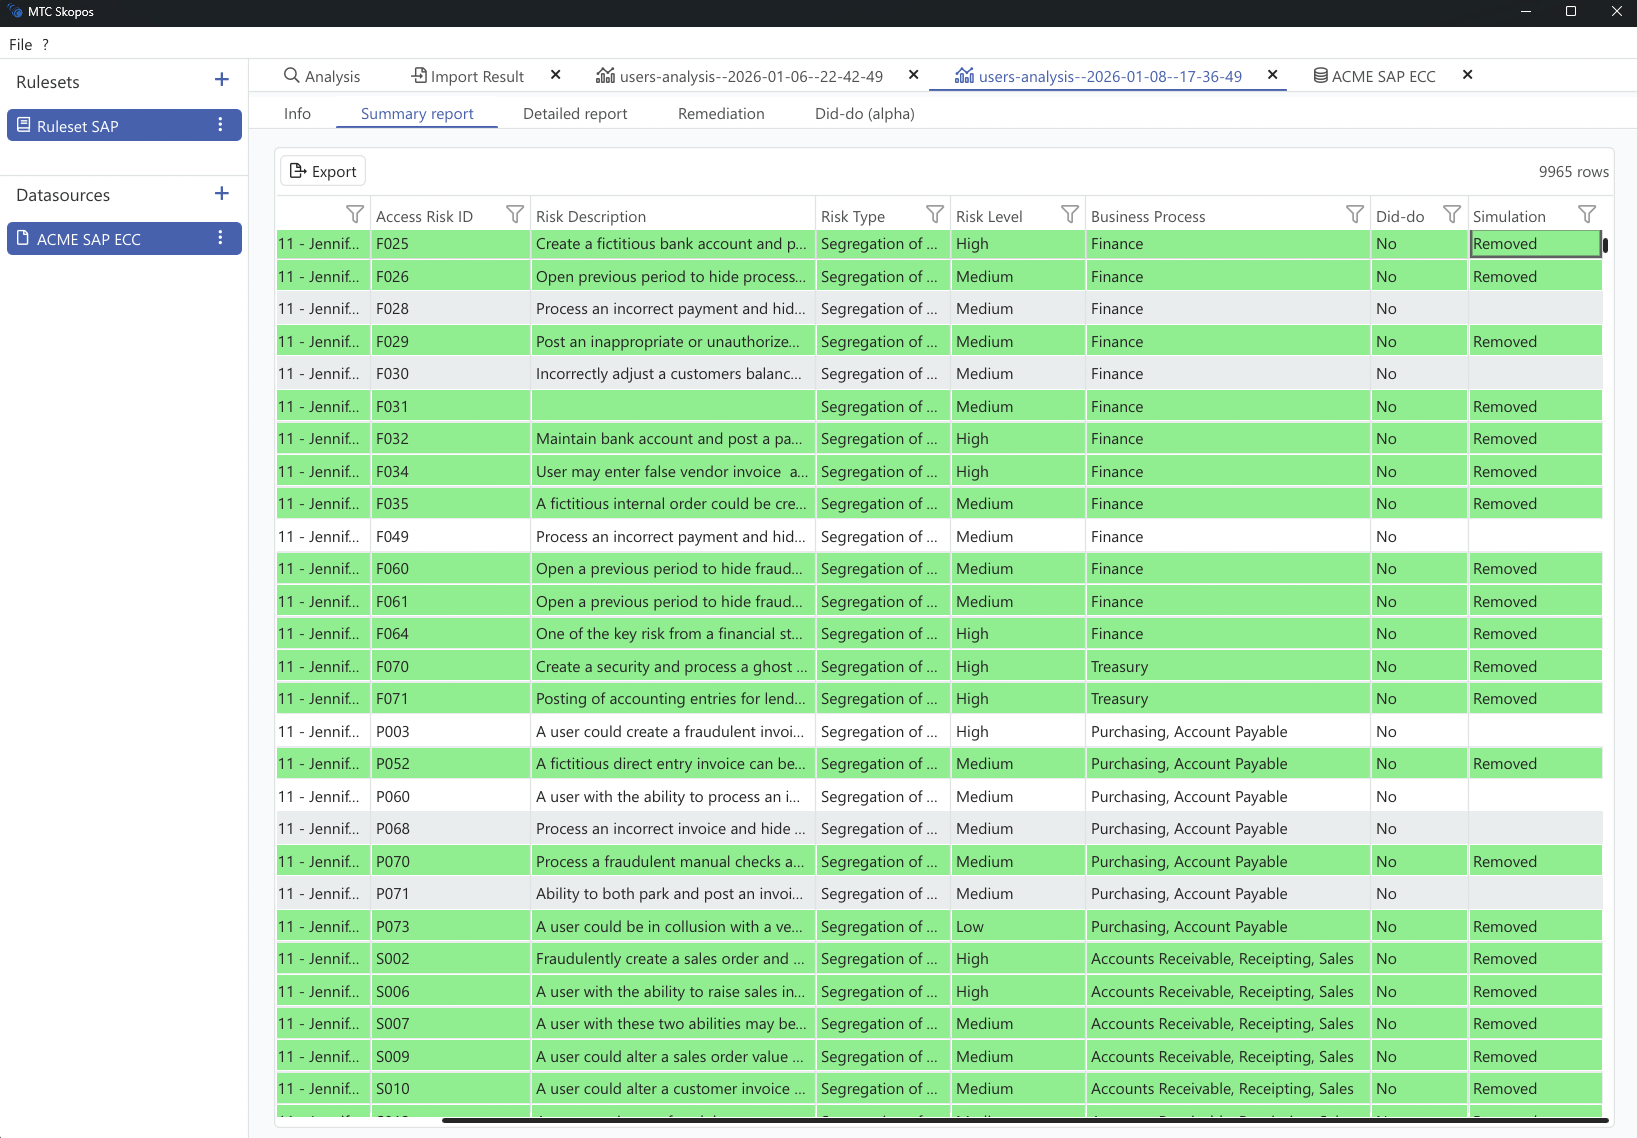
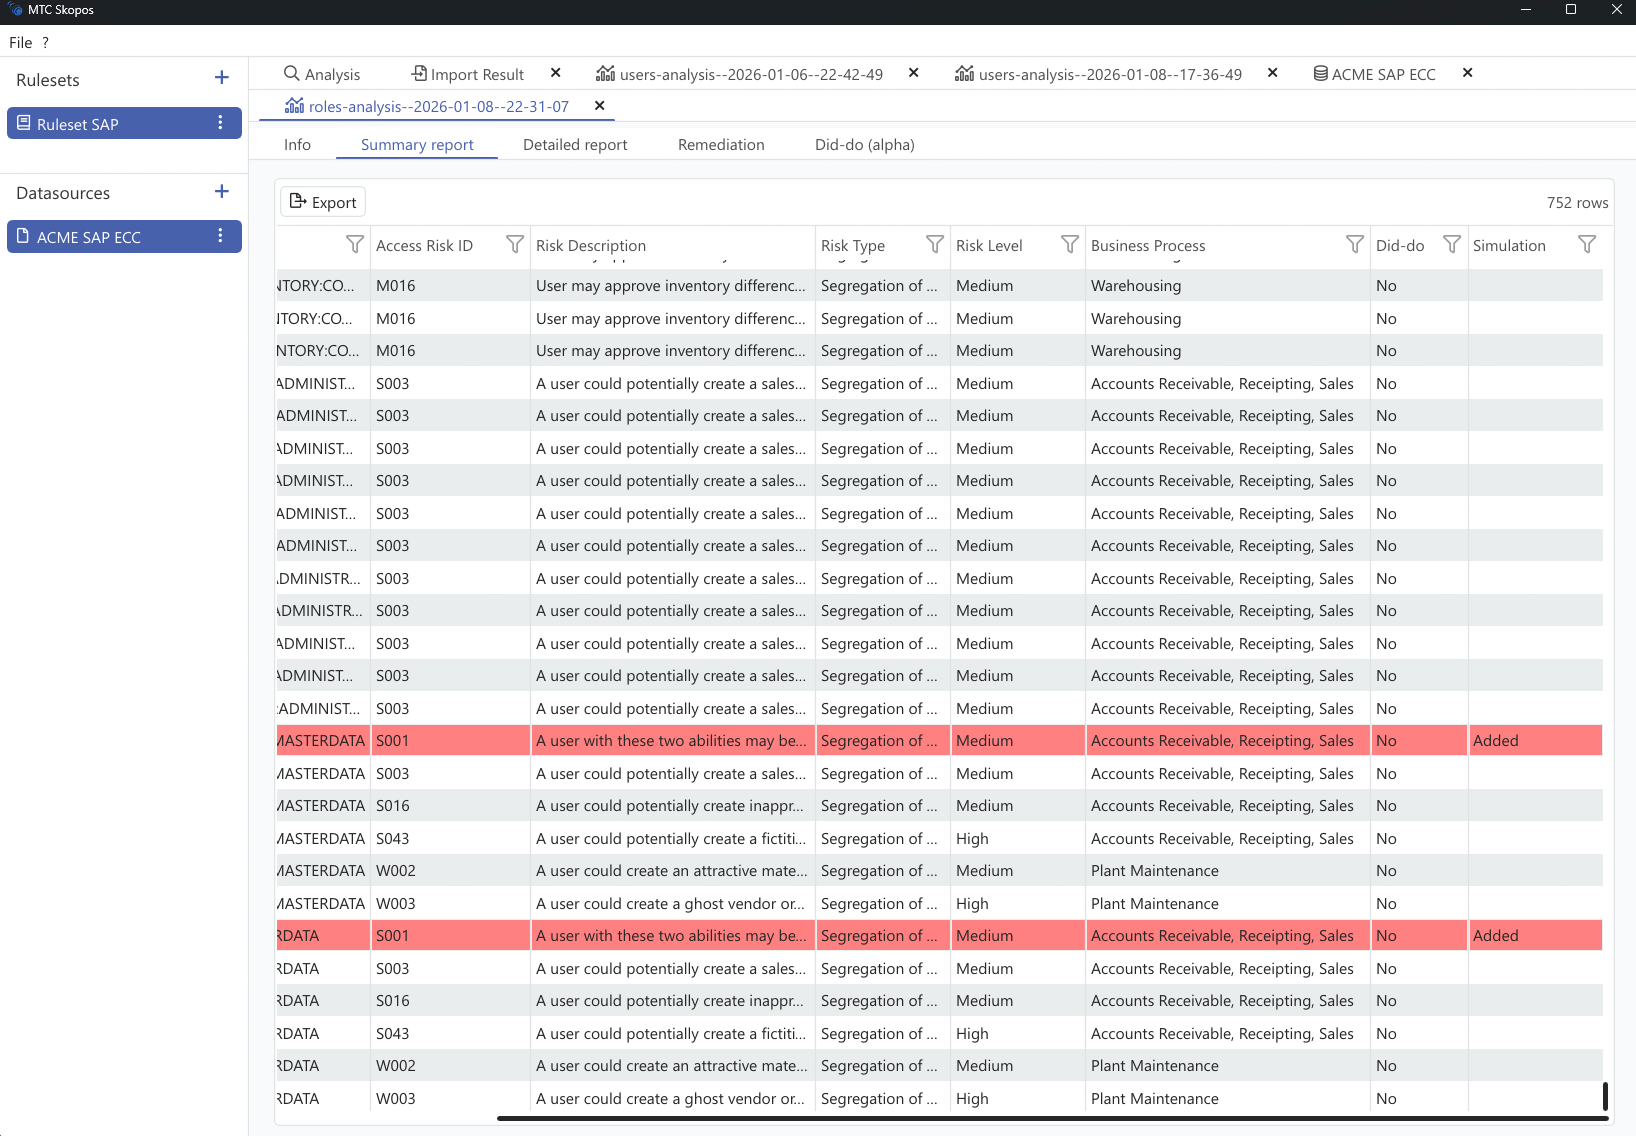
Simulation des permissions
Testez les changements de rôles et d'autorisations avant de les appliquer en production grâce à la simulation.
Visualisez exactement l'impact de vos changements sur l'accès des utilisateurs et identifiez les risques d'accès potentiels.
Simulez en confiance :
- Ajout ou suppression d'affectations rôle-utilisateur
- Ajout ou suppression d'autorisations dans des rôles existants
- Création d'un nouveau rôle
- Combinaisons d'accès cross-system et leurs implications de sécurité
Prévisualisez, validez puis déployez : chaque changement d'accès renforce la sécurité plutôt que de créer
des vulnérabilités.
Remédiation avancée
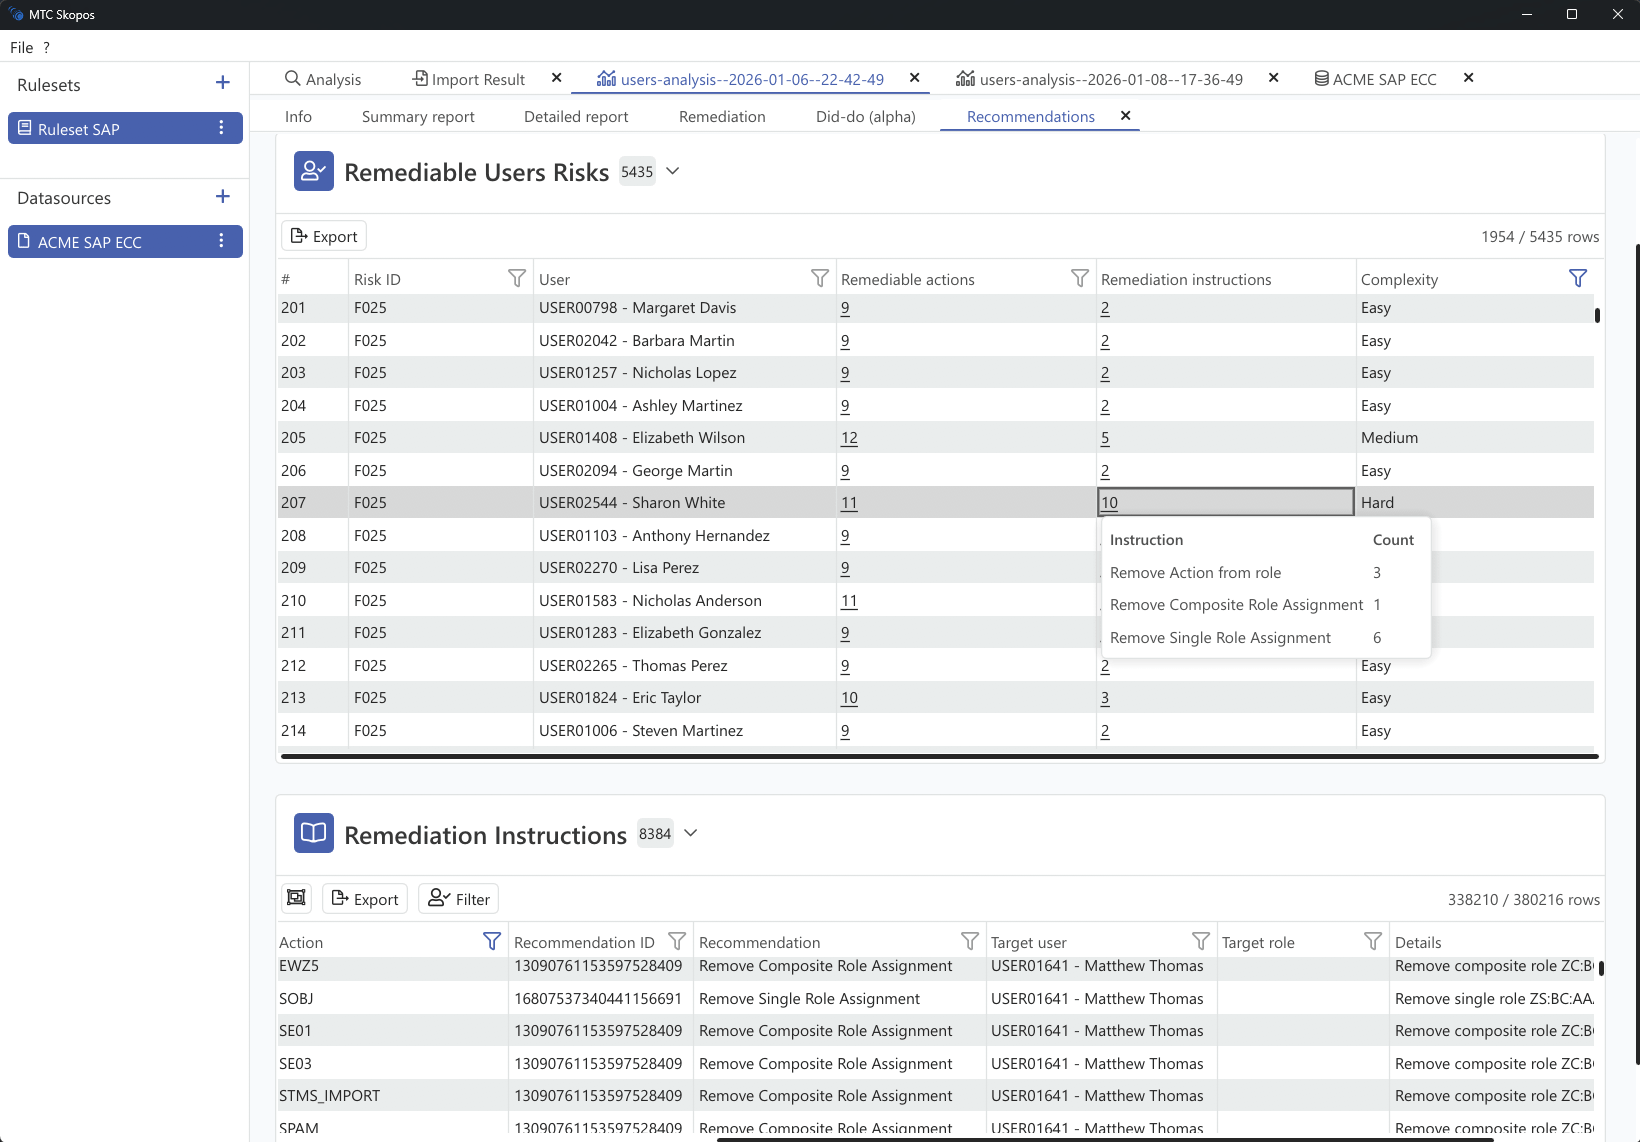
Trouver un conflit, c'est la partie facile. Pour chacun, MTC Skopos propose une correction : quelle affectation de rôle retirer ou remplacer, et dans quel ordre, selon les critères que vous fixez. Il consulte d'abord les données d'usage, pour distinguer un accès que personne n'utilise, qu'on peut retirer tout de suite, d'un accès dont un processus dépend encore. Comment ça fonctionne
Les rapports de remédiation mettent ce plan dans un document que les propriétaires de rôles et les auditeurs peuvent valider. En savoir plus sur la remédiation par IA
Did-Do Analysis
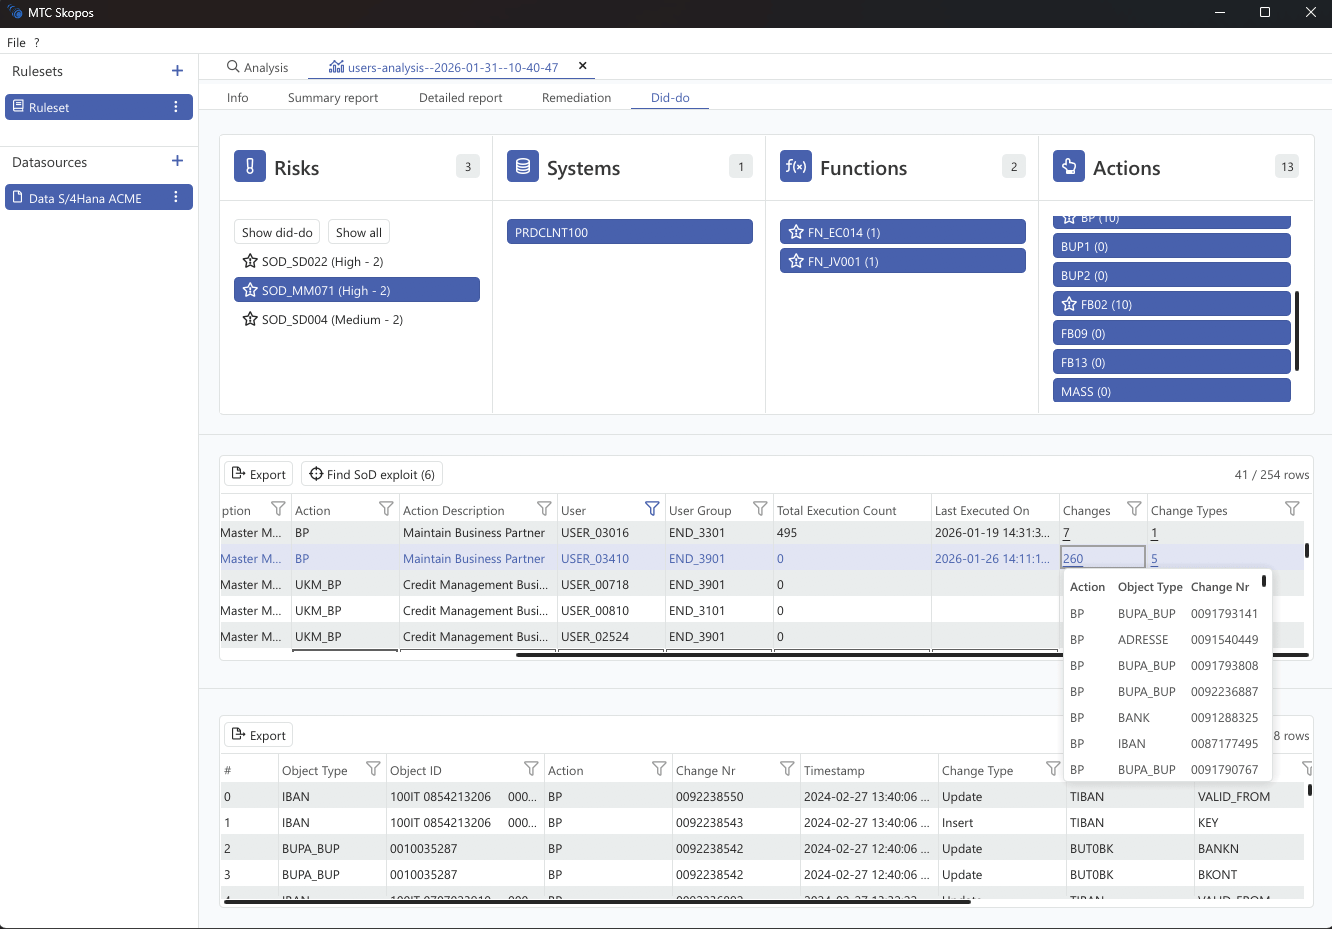
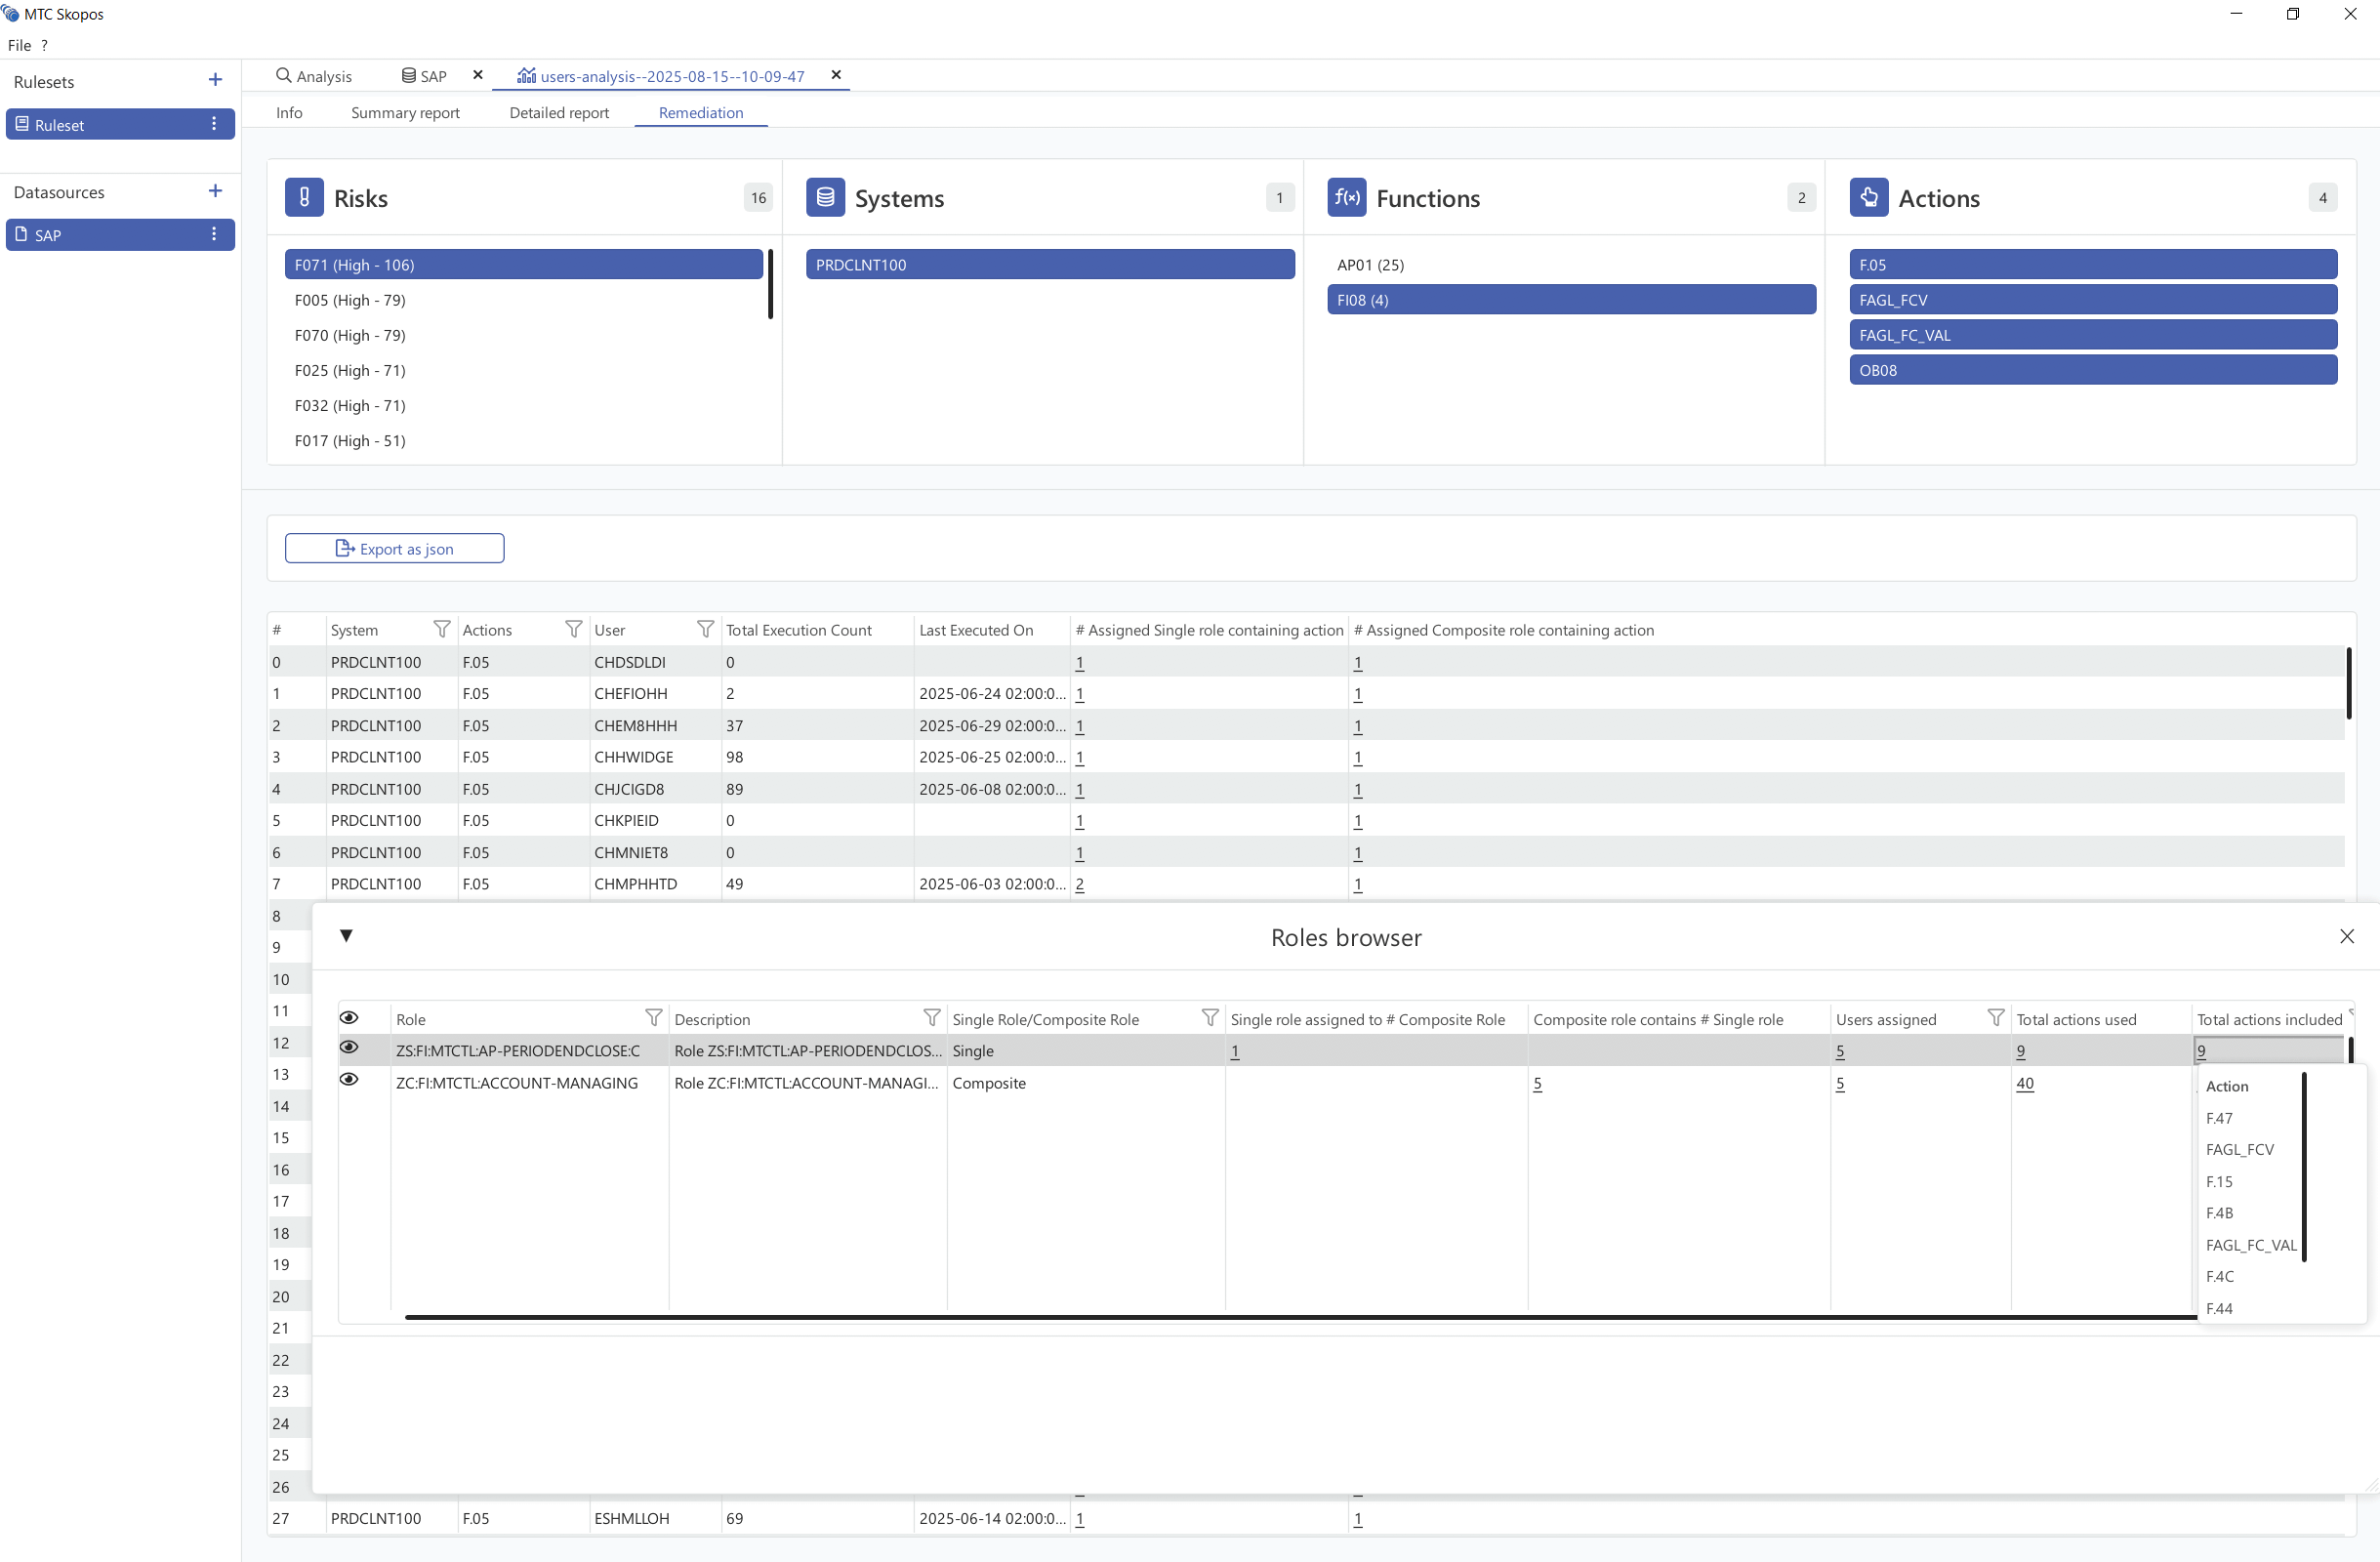
SAP GRC fait du can-do. Nous faisons du did-do. Les outils traditionnels montrent qui pourrait exploiter un conflit. MTC Skopos montre qui l'a réellement fait, en corrélant les accès aux documents de changement. Concentrez la remédiation sur les risques matérialisés, pas sur les violations théoriques. Voir comment ça fonctionne
Détection des risques cross-system
Évaluez les risques liés aux accès couvrant plusieurs systèmes et identifiez les combinaisons critiques
qui s'étendent sur différentes plateformes.
Analyse des rôles métier IAM
Votre IAM attribue les accès. Nous en analysons le risque. Importez les rôles métier de Microsoft Entra, SailPoint ou ServiceNow et détectez les conflits de Séparation des Tâches dans les accès qu'ils accordent, sur tous les systèmes connectés. Chaque risque indique le rôle métier qui l'a accordé, et vous pouvez simuler les changements avant de toucher à l'IAM. Analyse uniquement. Voir comment ça fonctionne
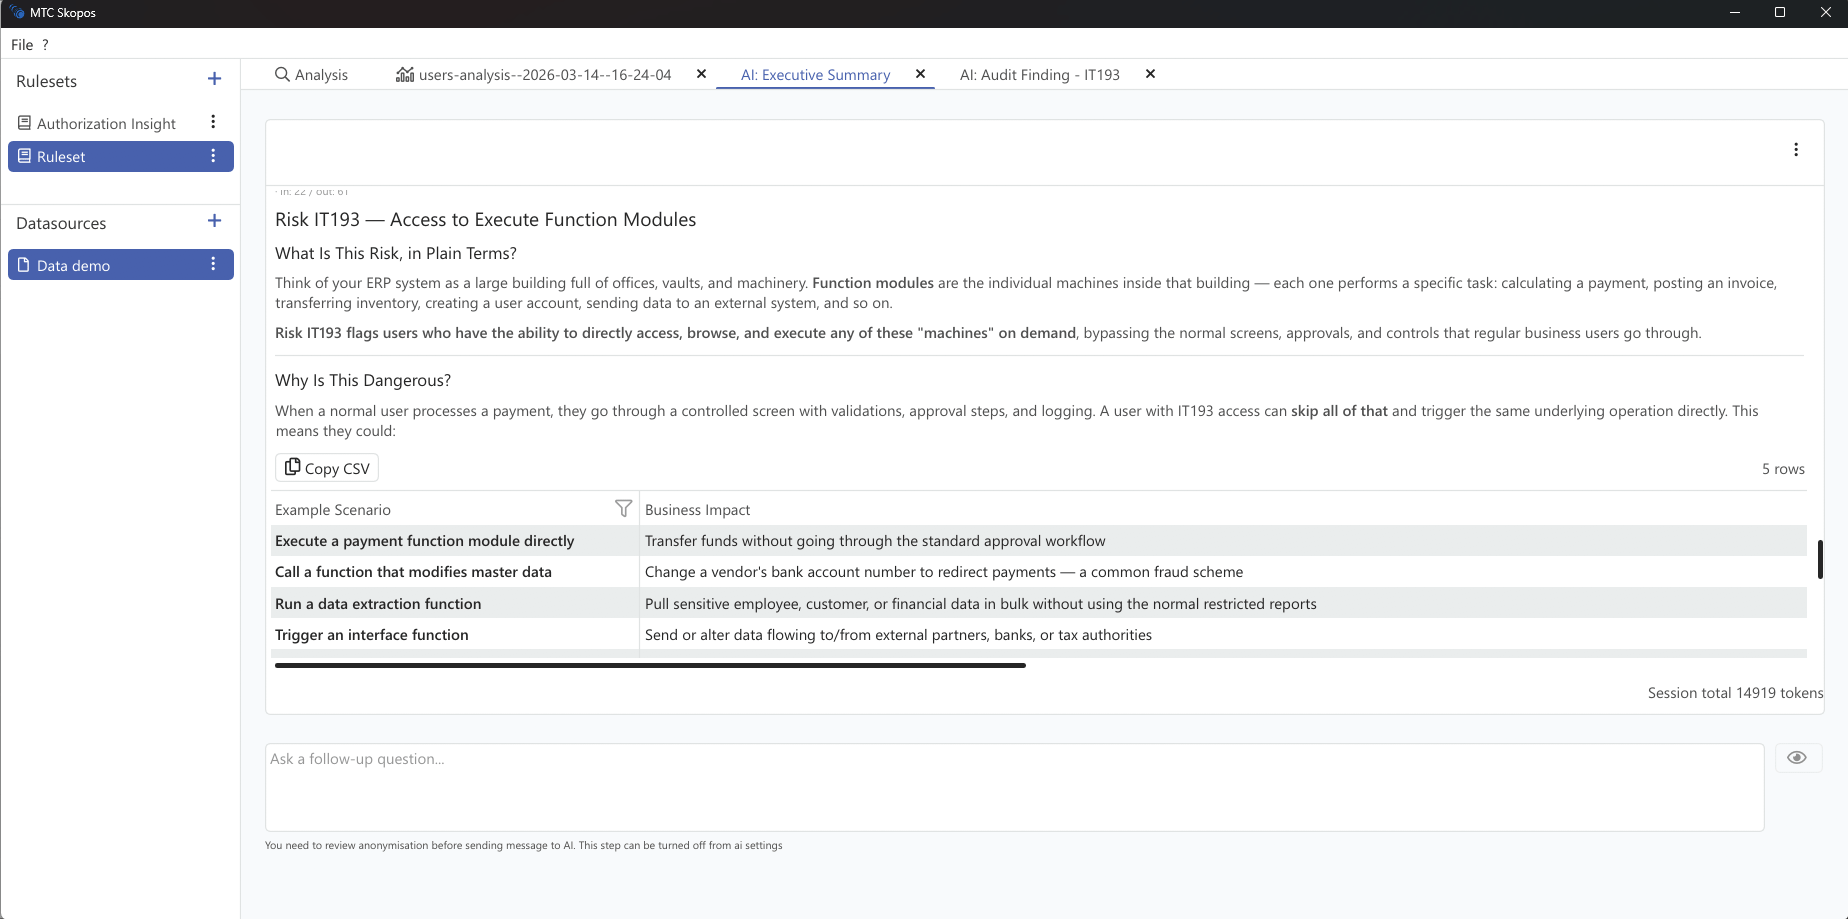
Le socle de vérité de votre IA
Donnez un export d'autorisations brut à un modèle et il répondra avec assurance. Il ne saura pas qu'un rôle donne la transaction sans l'objet d'autorisation qui va avec, ni qu'une affectation a expiré au trimestre dernier. MTC Skopos règle cela d'abord : les rôles composites et dérivés sont développés, les dates de validité et le périmètre organisationnel sont appliqués, et seulement ensuite un modèle voit les données.
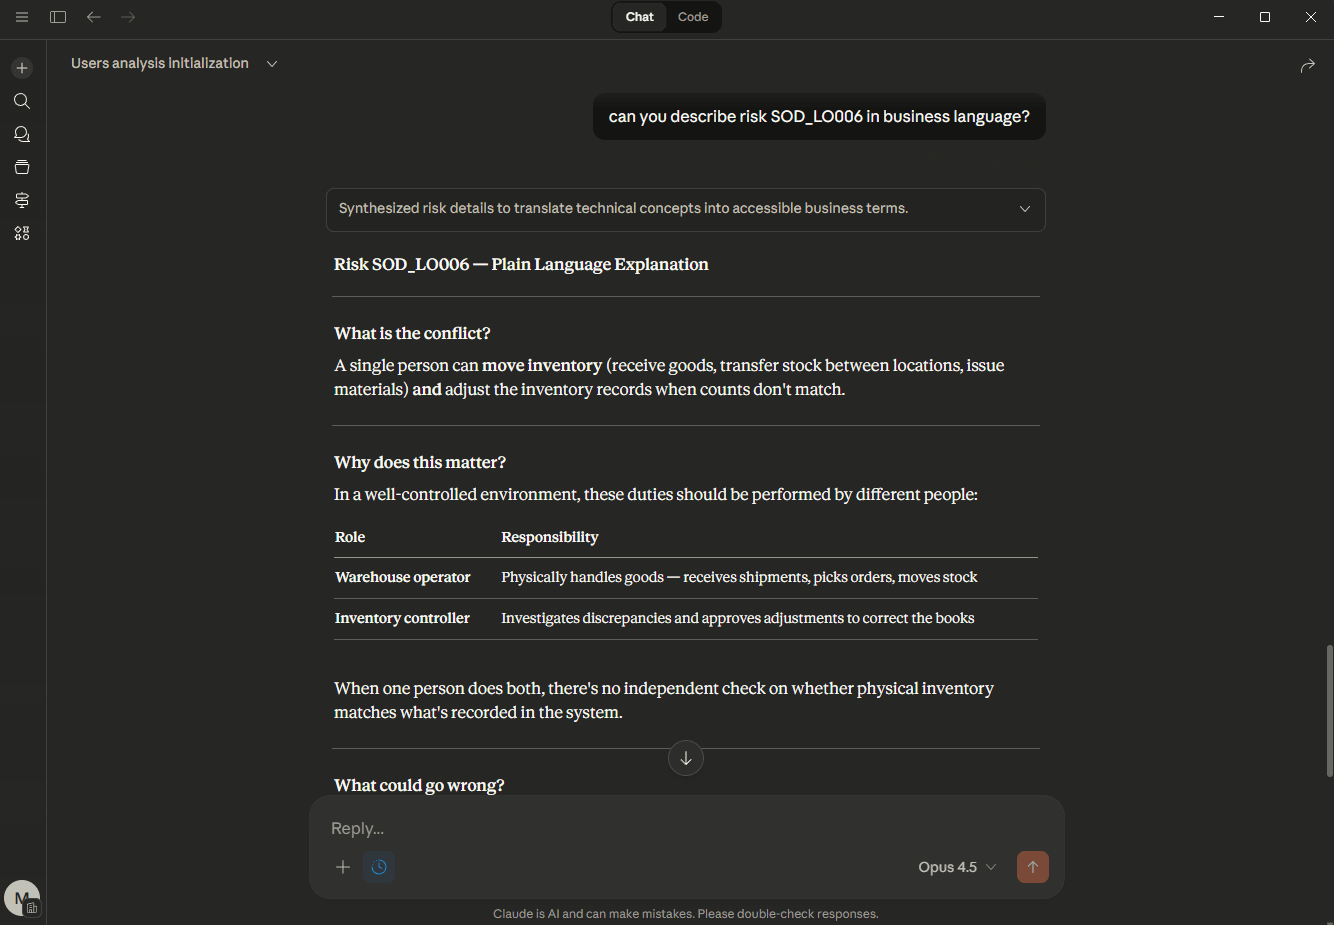
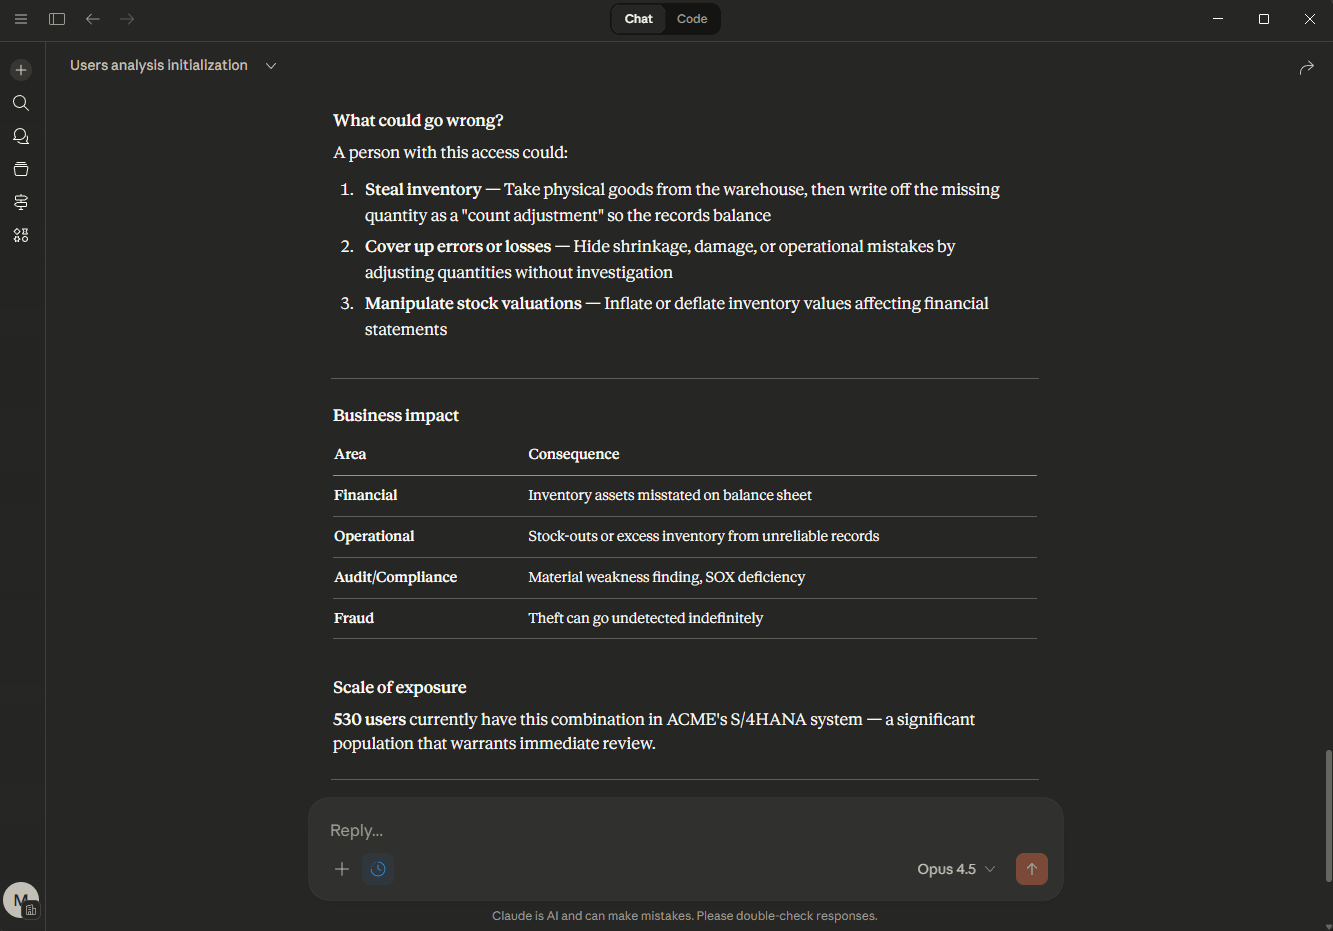
Vous choisissez le modèle. Claude, ChatGPT ou tout client compatible stdio peut interroger les résultats via le serveur MCP. L'assistant intégré fonctionne avec n'importe quelle API compatible OpenAI sur votre propre clé. Avec un LLM local, rien ne sort de votre réseau. Les noms d'utilisateurs, de rôles et de systèmes sont anonymisés avant d'atteindre un modèle. Découvrez l'intégration IA
SAP Role Designer (IA)
Décrivez vos exigences à notre IA et générez automatiquement des conceptions de rôles optimales avec des configurations d'autorisations par défaut.
Souveraineté des données
Vos données d'autorisation SAP restent sur votre réseau.
MTC Skopos est une application de bureau sans composant cloud. Rien n'est envoyé à MTC ni stocké chez un tiers. Les données restent sur vos machines, sous vos propres politiques de sécurité, ce qu'un outil GRC SaaS ne peut pas offrir.
*La connexion SAP RFC peut traverser votre réseau ; toute l'analyse s'exécute en local.
Également inclus
Le reste de ce qu'on attend d'un outil SoD :
- Analyse des utilisateurs et des rôles, par rôle ou par utilisateur, y compris le surprovisioning et l'impact licence FUE de chaque utilisateur et rôle
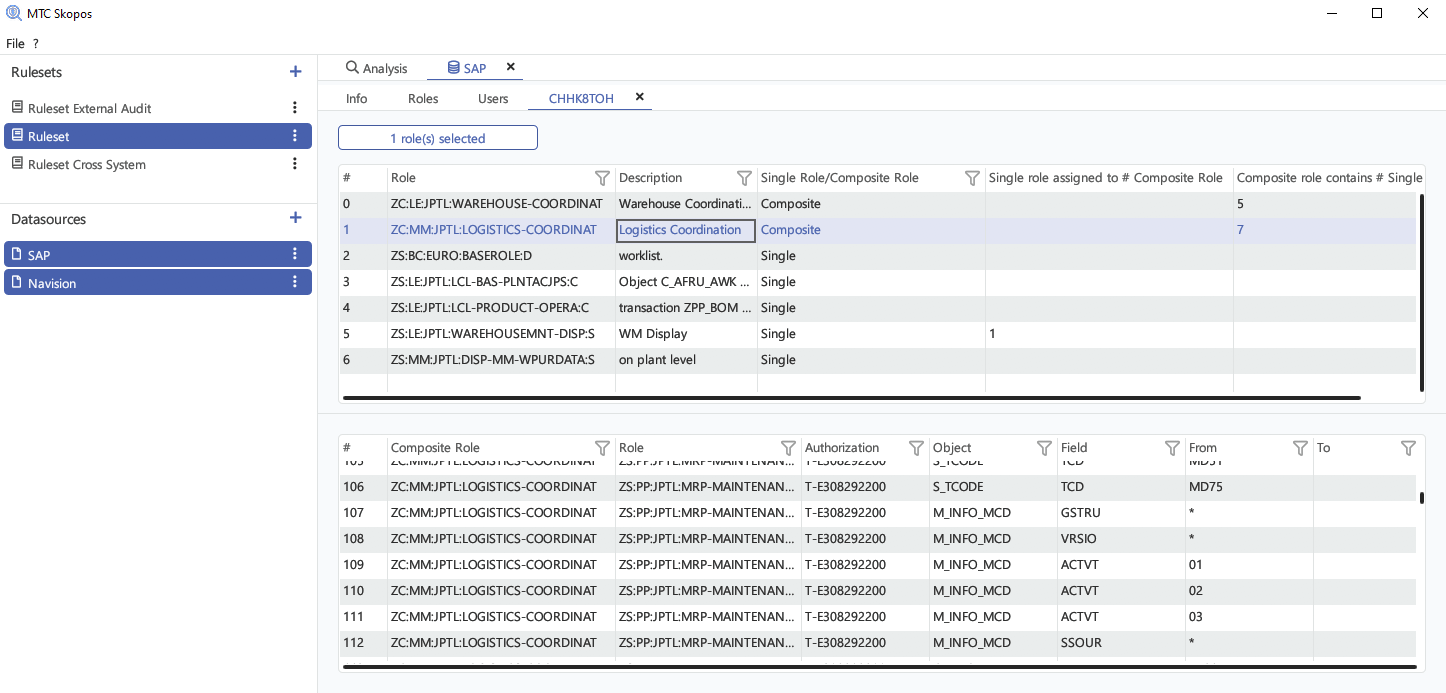
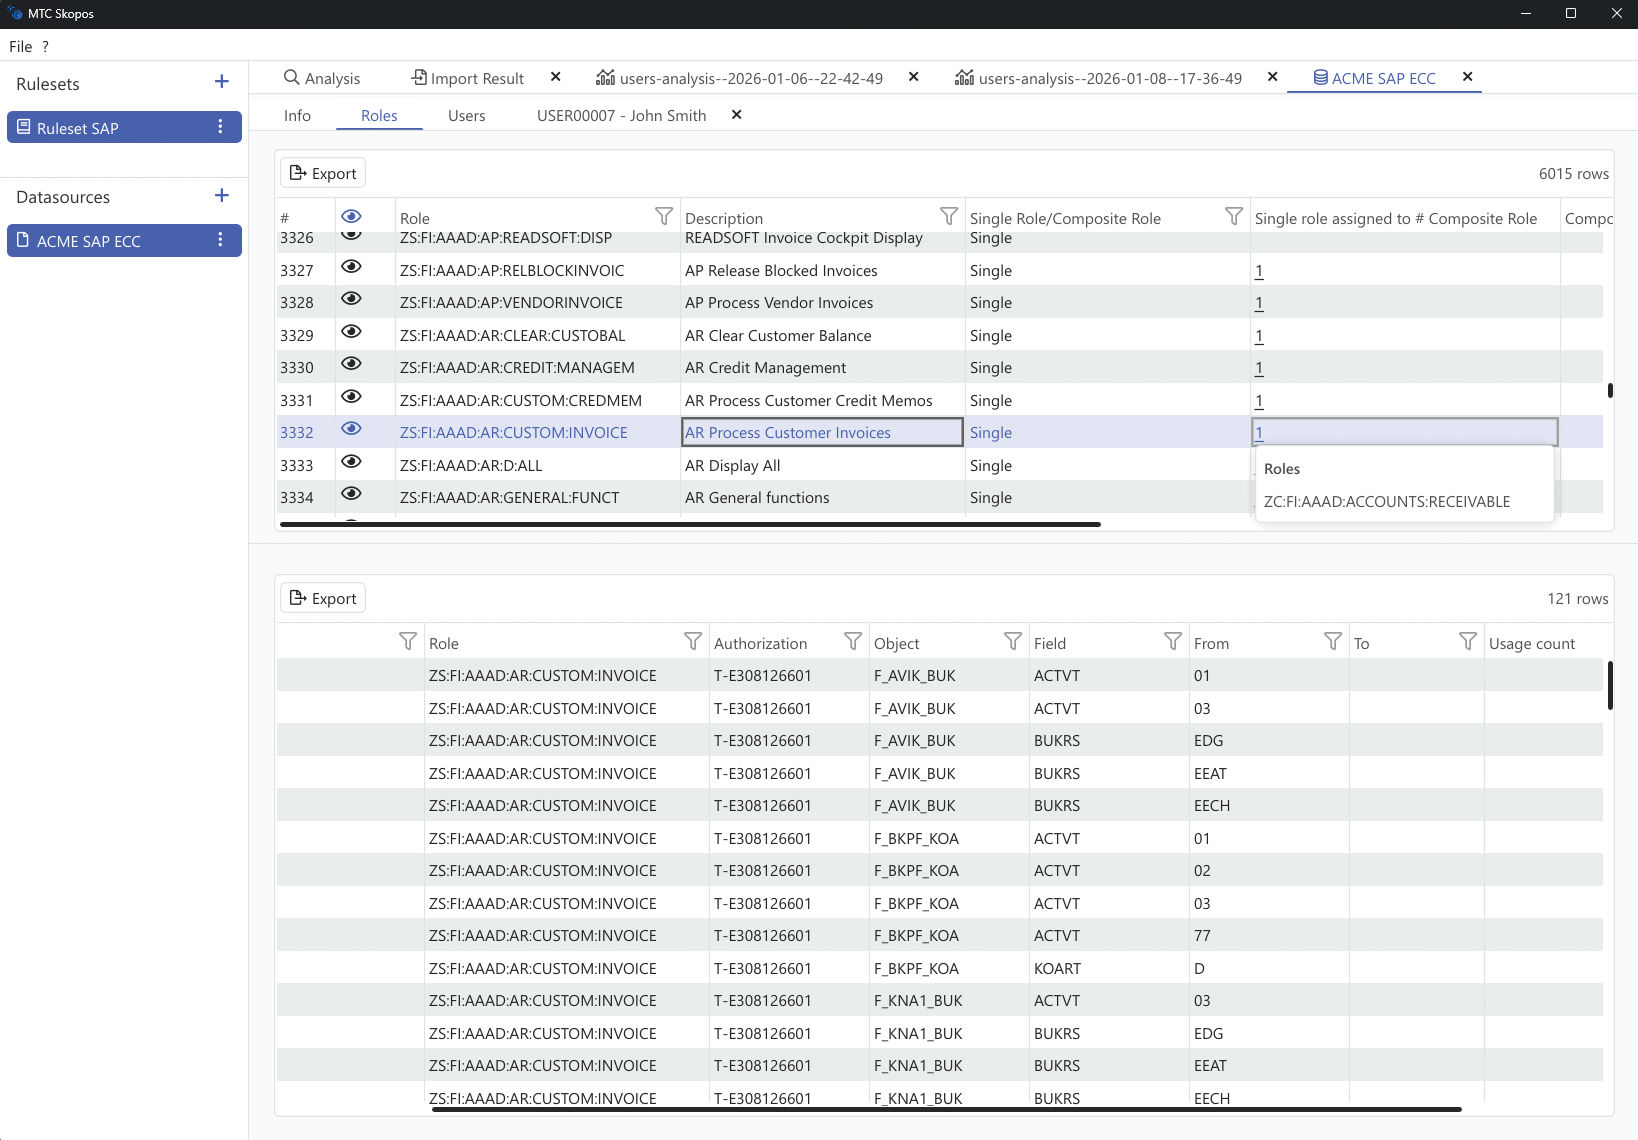
- Explorateur d'utilisateurs & de rôles pour parcourir votre concept d'autorisation. Il reste rapide sur les gros systèmes
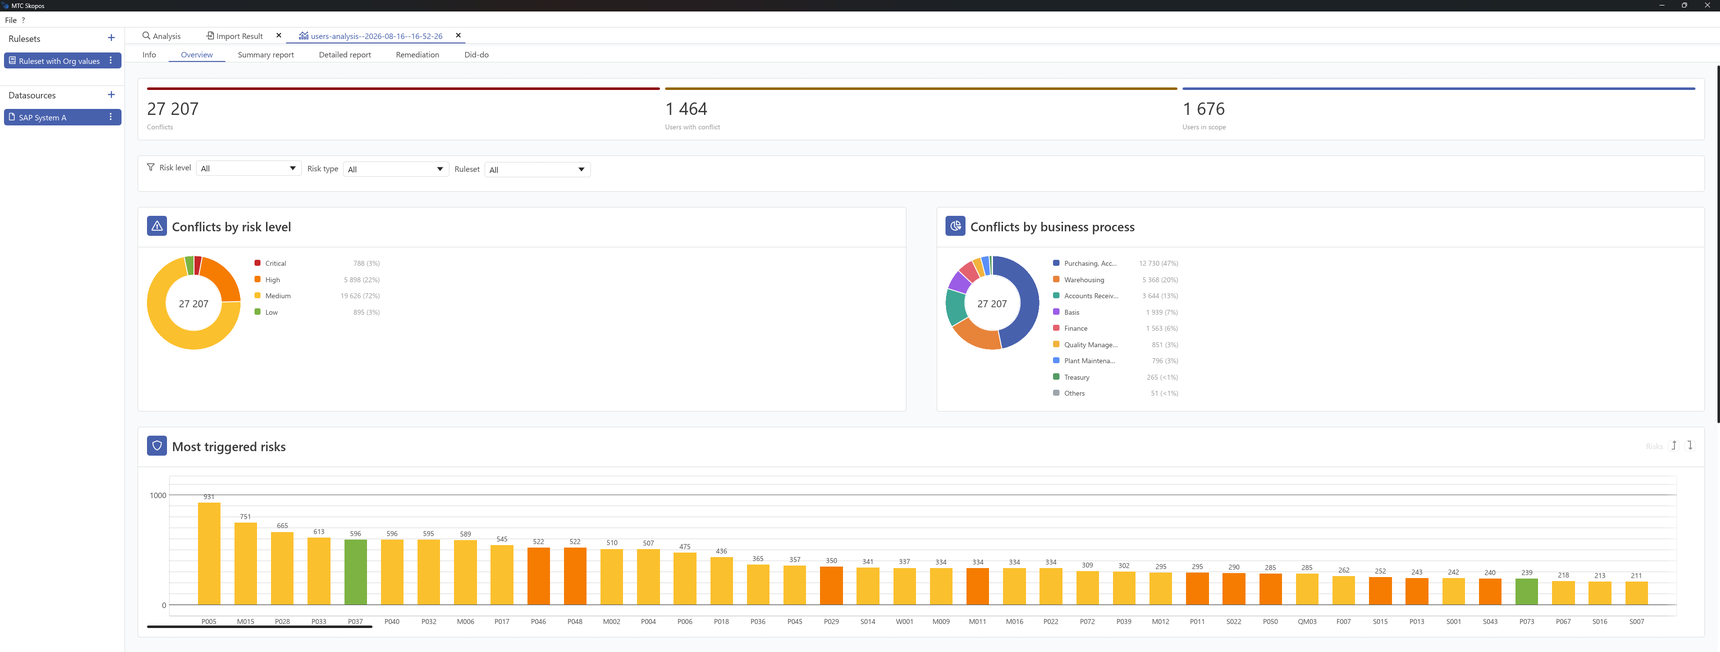
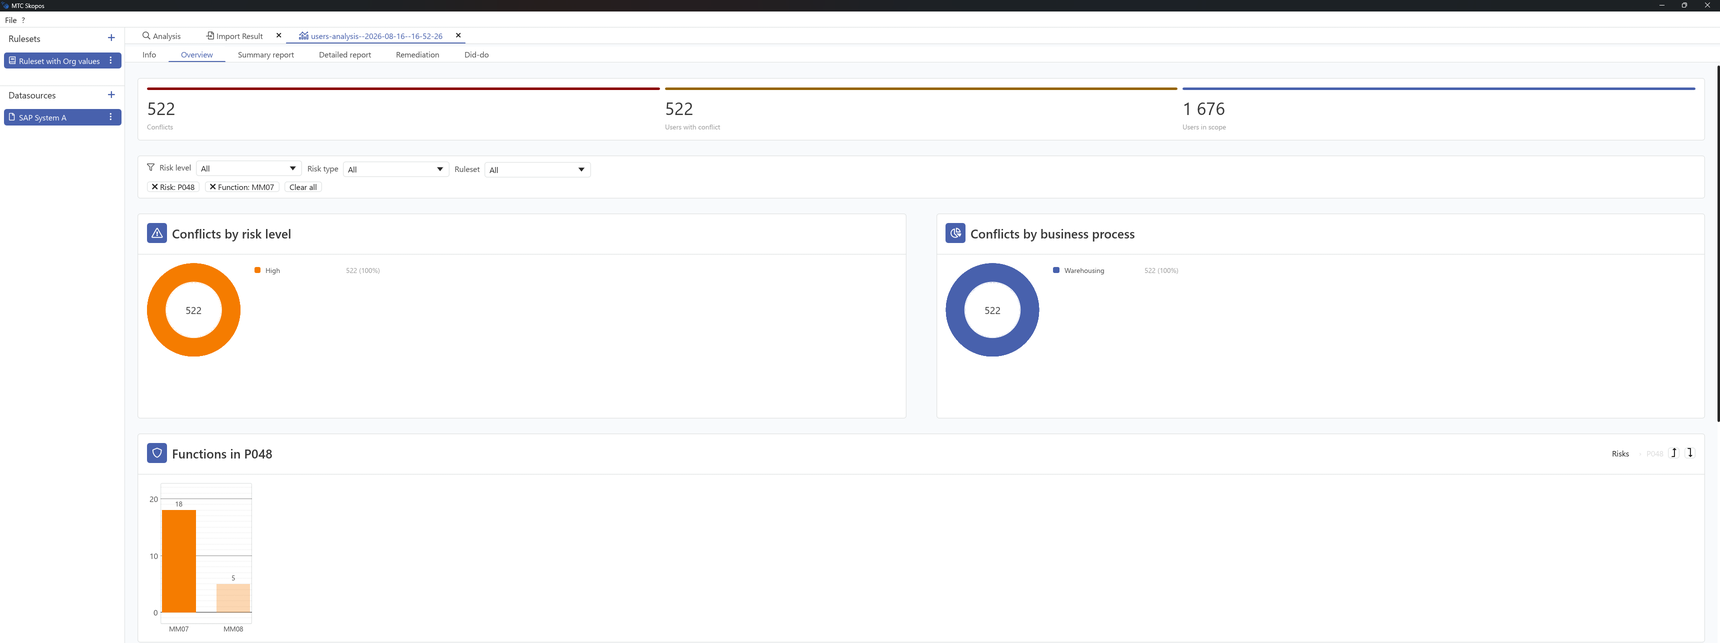
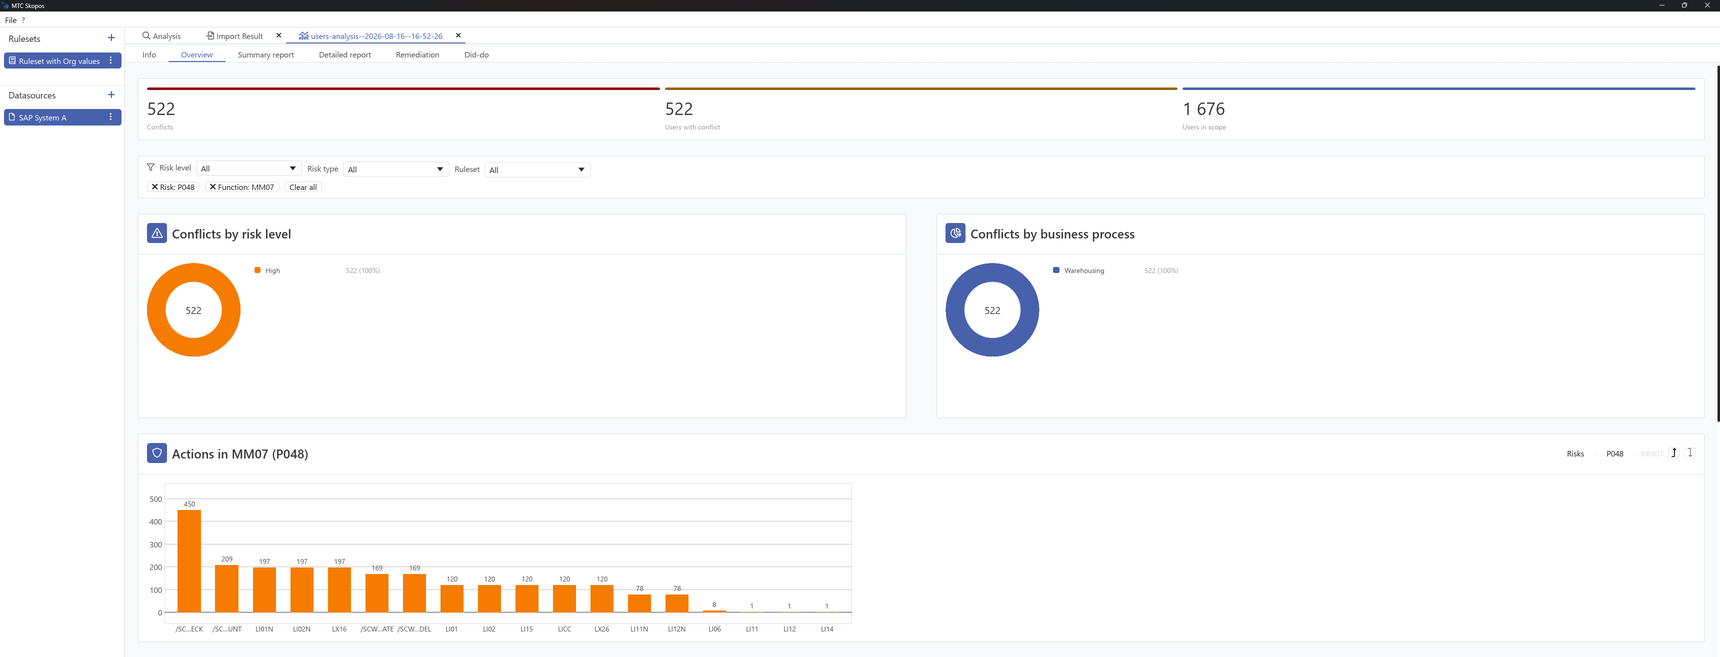
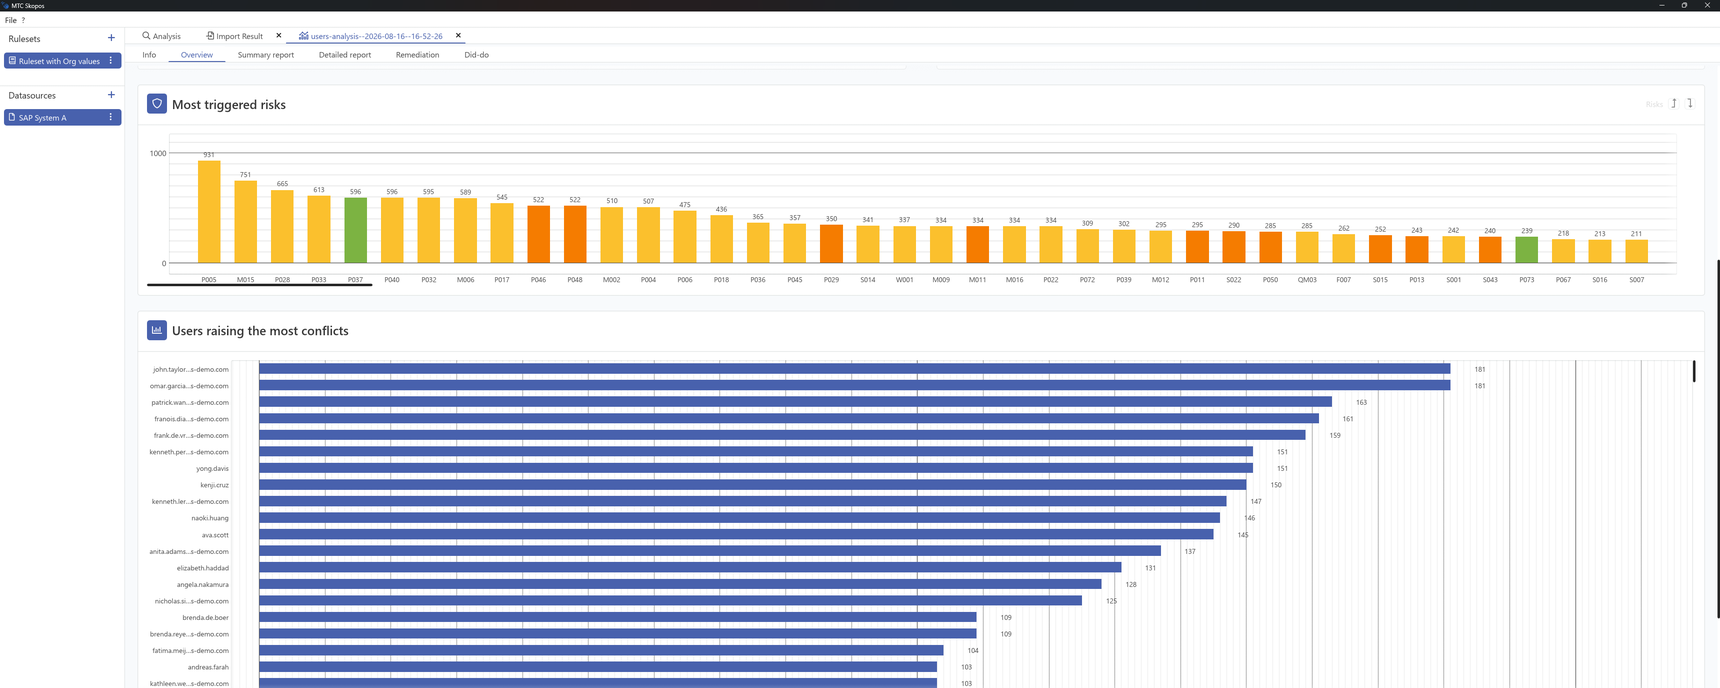
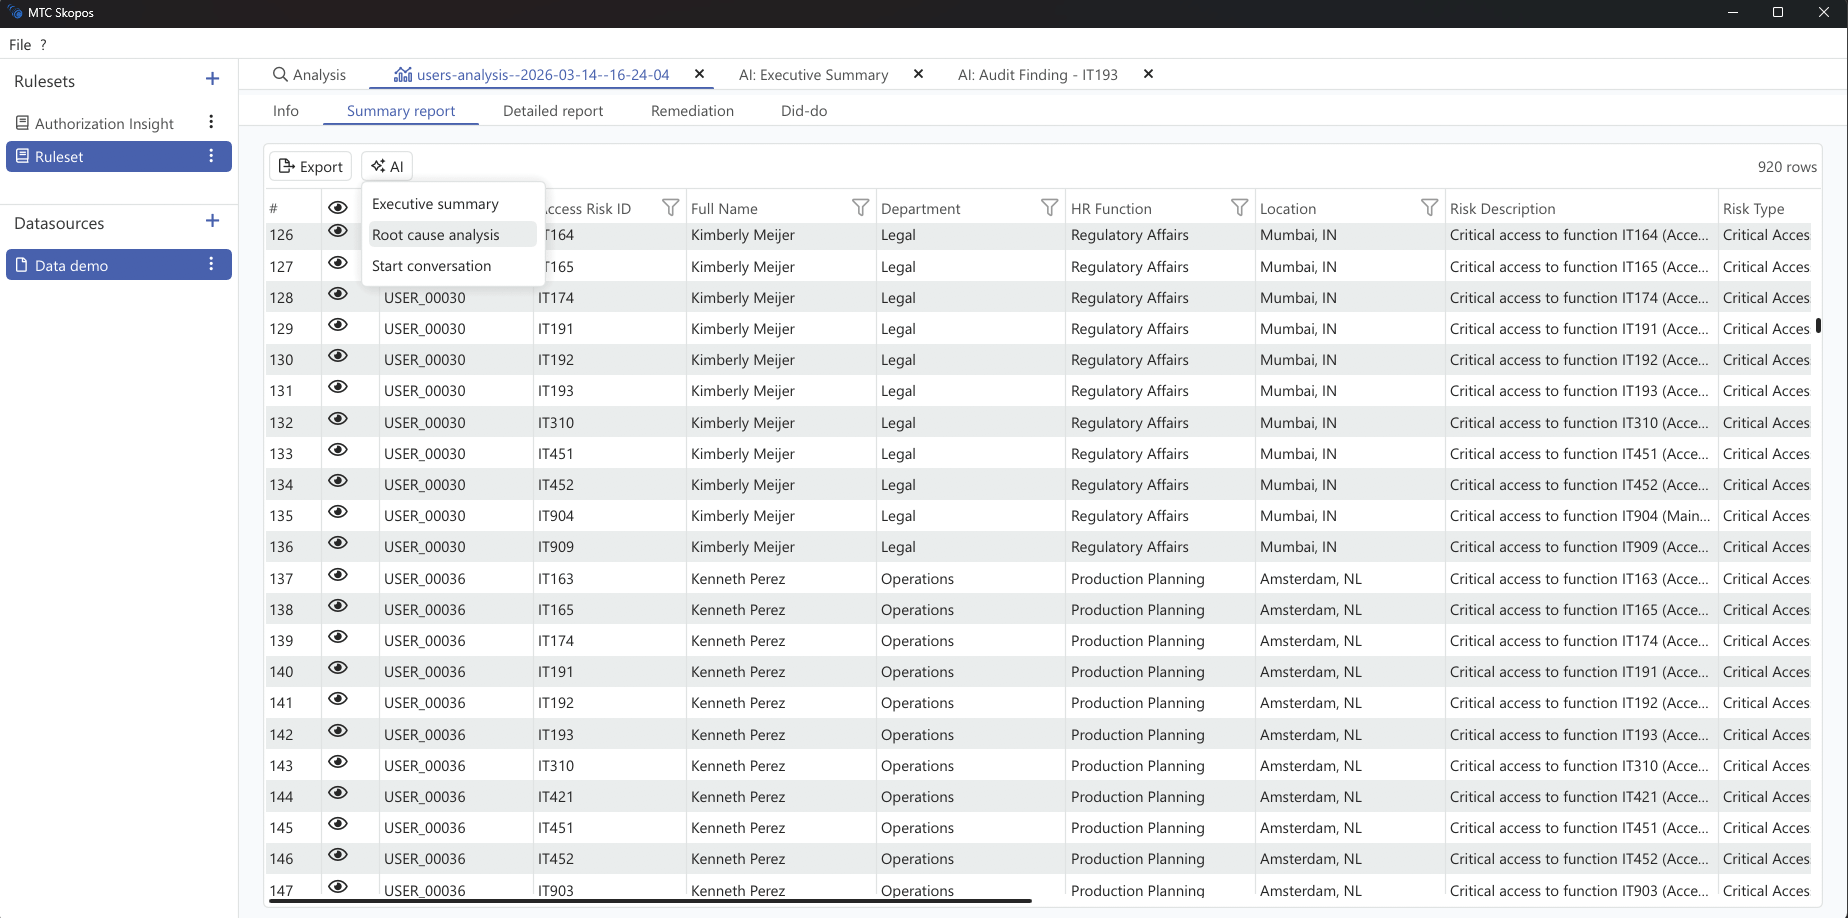
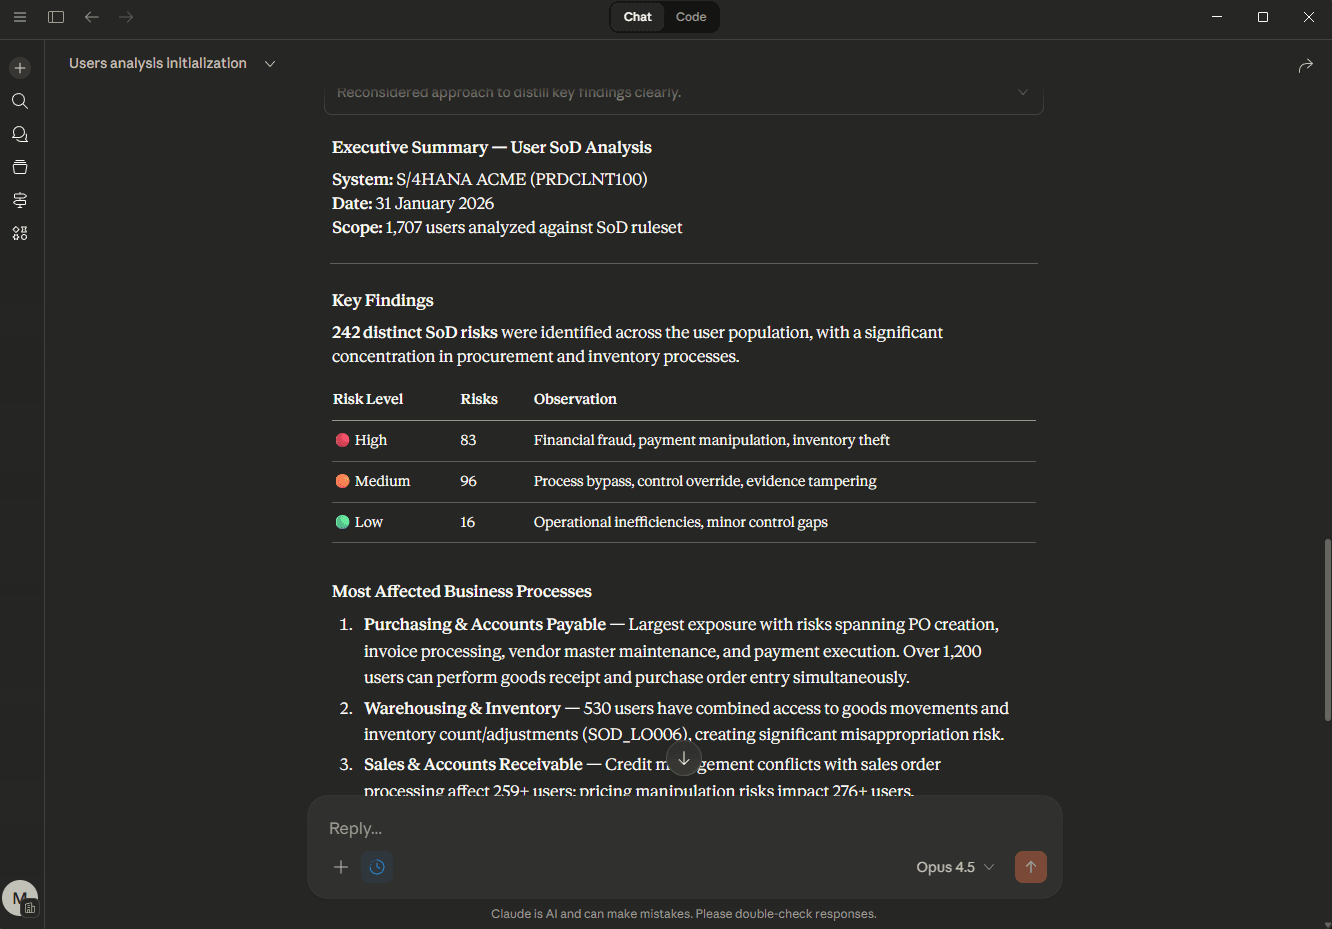
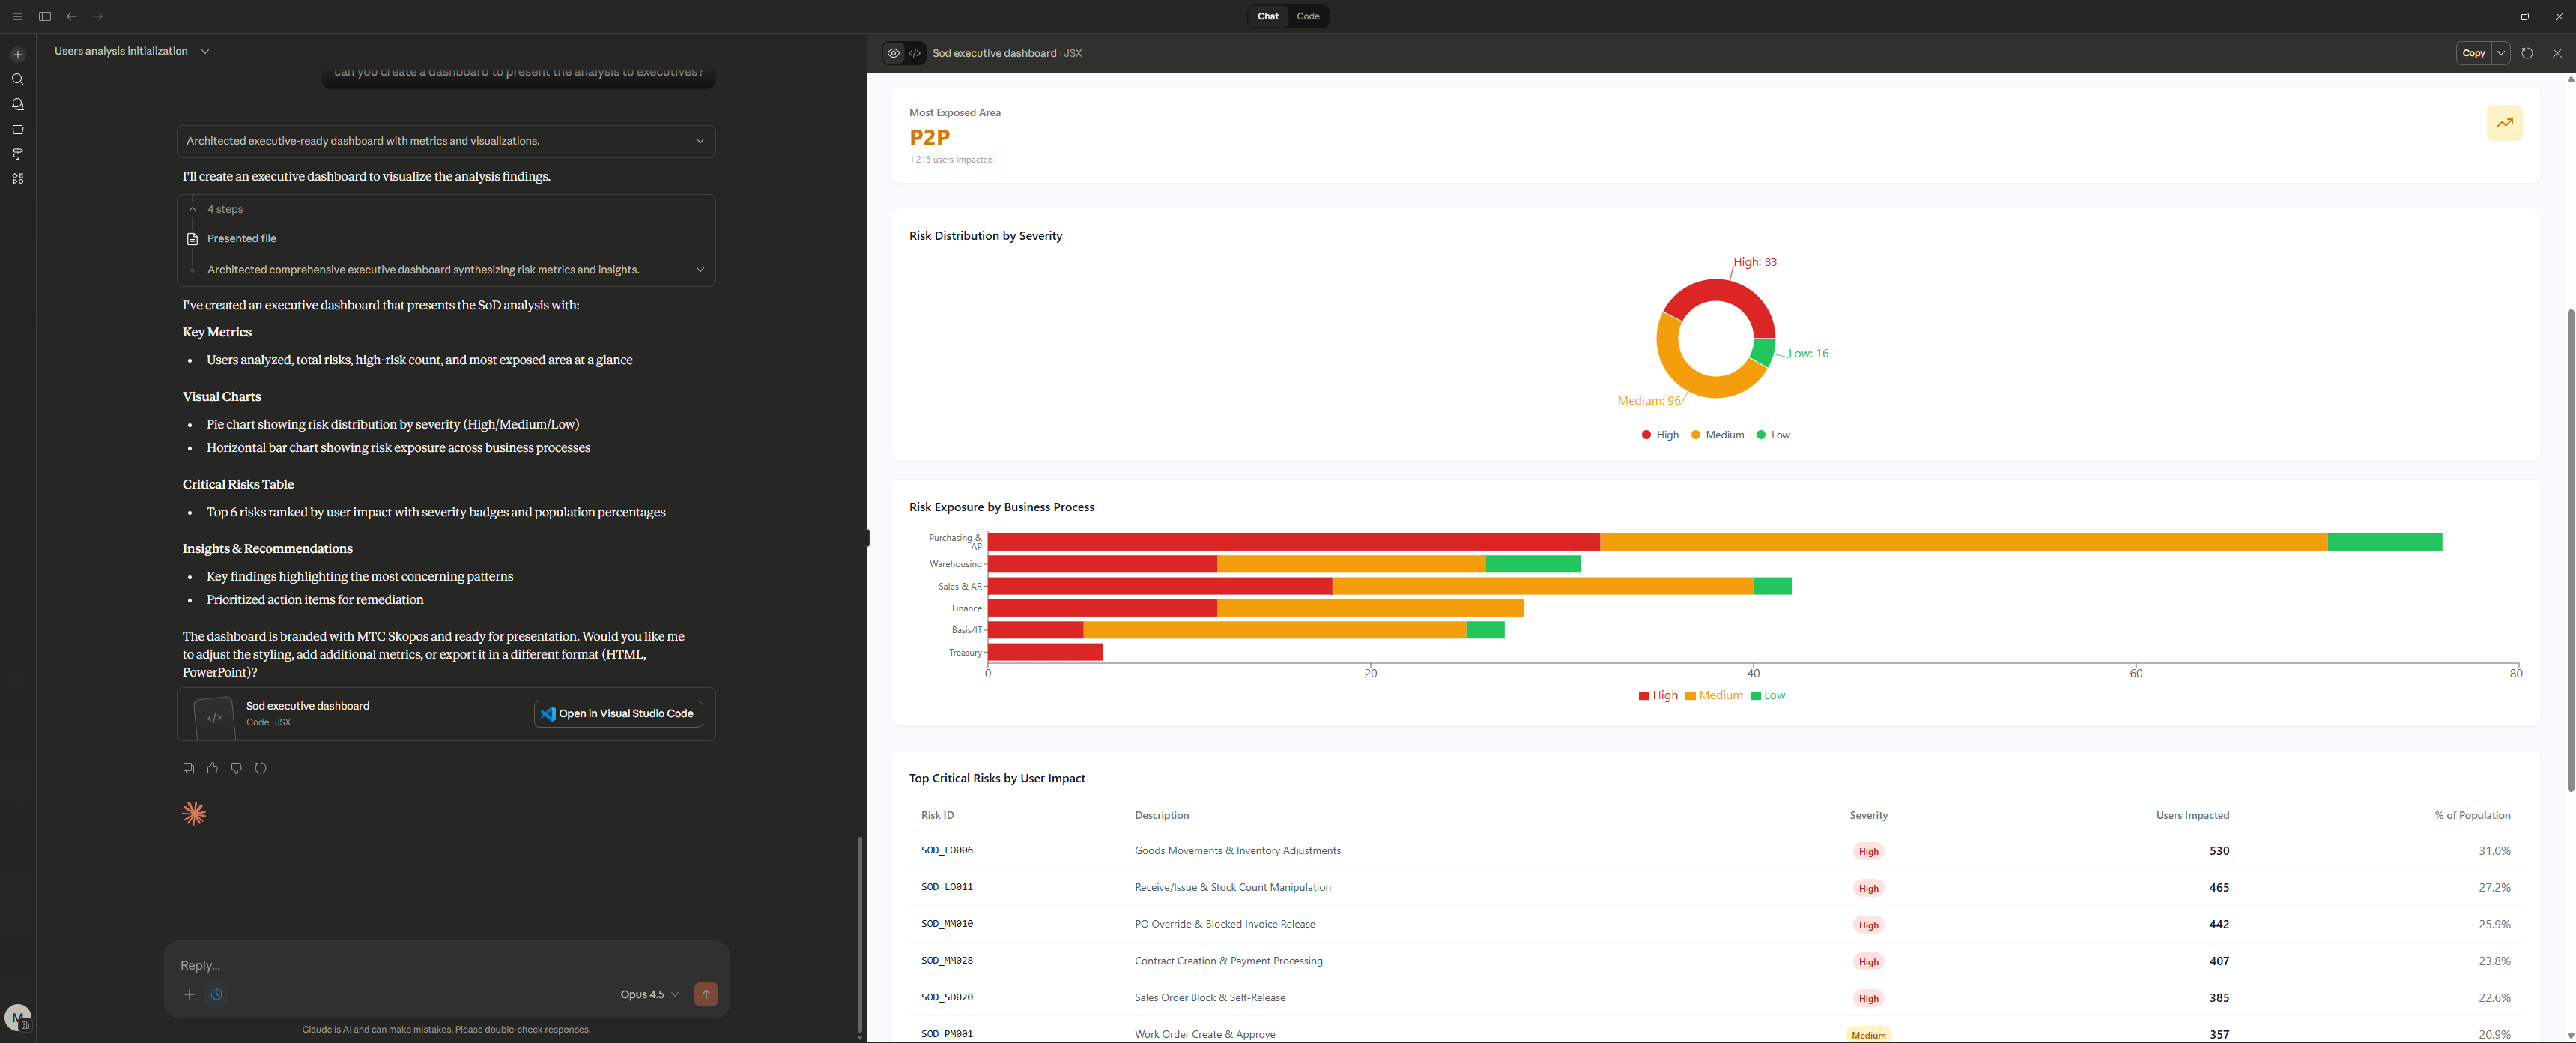
- Reporting exécutif : chaque analyse s'ouvre sur un tableau de bord des conflits par niveau de risque et par processus métier, des risques les plus fréquents et des utilisateurs qui cumulent le plus de conflits. Un clic sur un risque affiche les actions en cause. Un rapport Microsoft Power BI (.pbix) est fourni. Voir les capacités de reporting
- Exports JSON et CSV qui se chargent directement dans Power BI, Tableau, Python ou R, assez compacts pour limiter la consommation de tokens IA
- Rapidité : l'analyse d'un utilisateur en moins d'une seconde, un système complet de 10 000 utilisateurs en moins de deux minutes sur un portable standard. Pourquoi nous l'avons construit




 Minutes (application portable)
 3 à 6 mois de mise en œuvre


 Demander à ChatGPT
 Demander à Claude
 Demander à Perplexity
 Demander une démo